
Heimdall Community
O honeypot que transforma os atacantes nos seus melhores professores.

ᚺ Por que se chama Heimdall
Heimdall é o guardião dos deuses. Filho de nove mães – as ondas do mar que o pariram na borda do mundo – foi colocado pelos Aesir na ponta do Bifrost, a ponte de arco-íris que liga Asgard aos outros mundos. É de lá que ele vigia sem descanso.
Ele não precisa dormir. Enxerga a cem léguas em todas as direções, de dia e de noite, sem que nada escape ao seu olhar. Ouve a grama crescer no campo e a lã crescer no lombo das ovelhas. Sabe quando algo se move antes que esse algo perceba que está sendo observado.
Quando os atacantes se aproximam convencidos de que ninguém os vê, Heimdall já os viu chegar. Cada passo que dão dentro da rede que acreditam ser falsa fica registrado, analisado, convertido em conhecimento.
“Heimdall tem como marca a necessidade de pouco sono. Enxerga tão bem de noite quanto de dia.”
– Edda em Prosa, Snorri Sturluson
Os atacantes sempre voltam. A pergunta é se você está olhando.
Inteligência sem expor nada real
Um honeypot bem posicionado atrai exatamente quem está procurando o que não deveria encontrar. Cada interação revela táticas, técnicas e procedimentos reais – não dados de laboratório.
Detecção precoce
Qualquer conexão com o Heimdall é um sinal. Não existe motivo legítimo para alguém acessar um sistema isca. É um alarme sem falsos positivos.
Dashboard em tempo real
Você acompanha ao vivo o que está acontecendo – de onde vêm as tentativas, quais credenciais testam, que tipo de ataque é. Não são logs para revisar no dia seguinte: são eventos no momento em que acontecem.
Um honeypot de verdade, com dashboard em tempo real
Não é um projeto de laboratório – é a mesma plataforma que a AllSafe mantém em produção capturando tentativas de acesso todos os dias.
Iscas intercambiáveis
Cinco modelos de isca prontos para implantar: portal corporativo genérico, login no estilo WordPress, painel cPanel e réplicas das próprias plataformas AllSafe (Skuld GRC, Gjallarhorn). Troque a isca sem mexer no backend.
Dashboard em tempo real
Eventos de segurança ao vivo via WebSocket. IPs atacantes, geolocalizações, credenciais testadas, tipo de ataque. O painel que você quer manter aberto na segunda tela da sala de operações.
Classificação automática
Cada evento classificado automaticamente: BRUTE (força bruta), SCAN (reconhecimento), BOT (tráfego automatizado), PORTSCAN, RECON, HUMAN. Você sabe de imediato com que tipo de ameaça está lidando.
Armadilhas TCP
Portas isca com banners falsos de SSH, FTP, Telnet, SMTP e MySQL. O scanner que percorre a sua rede encontra “serviços” ativos e os reporta como pontos de entrada – enquanto você registra exatamente o que estão procurando.
Perfil do IP atacante
Cada IP fica documentado: país, ASN, histórico de tentativas, tipo de ataque mais frequente. Com o tempo você monta um mapa de quem está olhando a sua rede e com que intenção.
Histórico completo
Todos os eventos ficam gravados em banco de dados. Filtre por data, IP, tipo de ataque, severidade. O histórico completo de tudo o que tentaram, para sempre.
O honeypot em telas
O dashboard e os eventos tal como aparecem quando ele está capturando tentativas ao vivo.
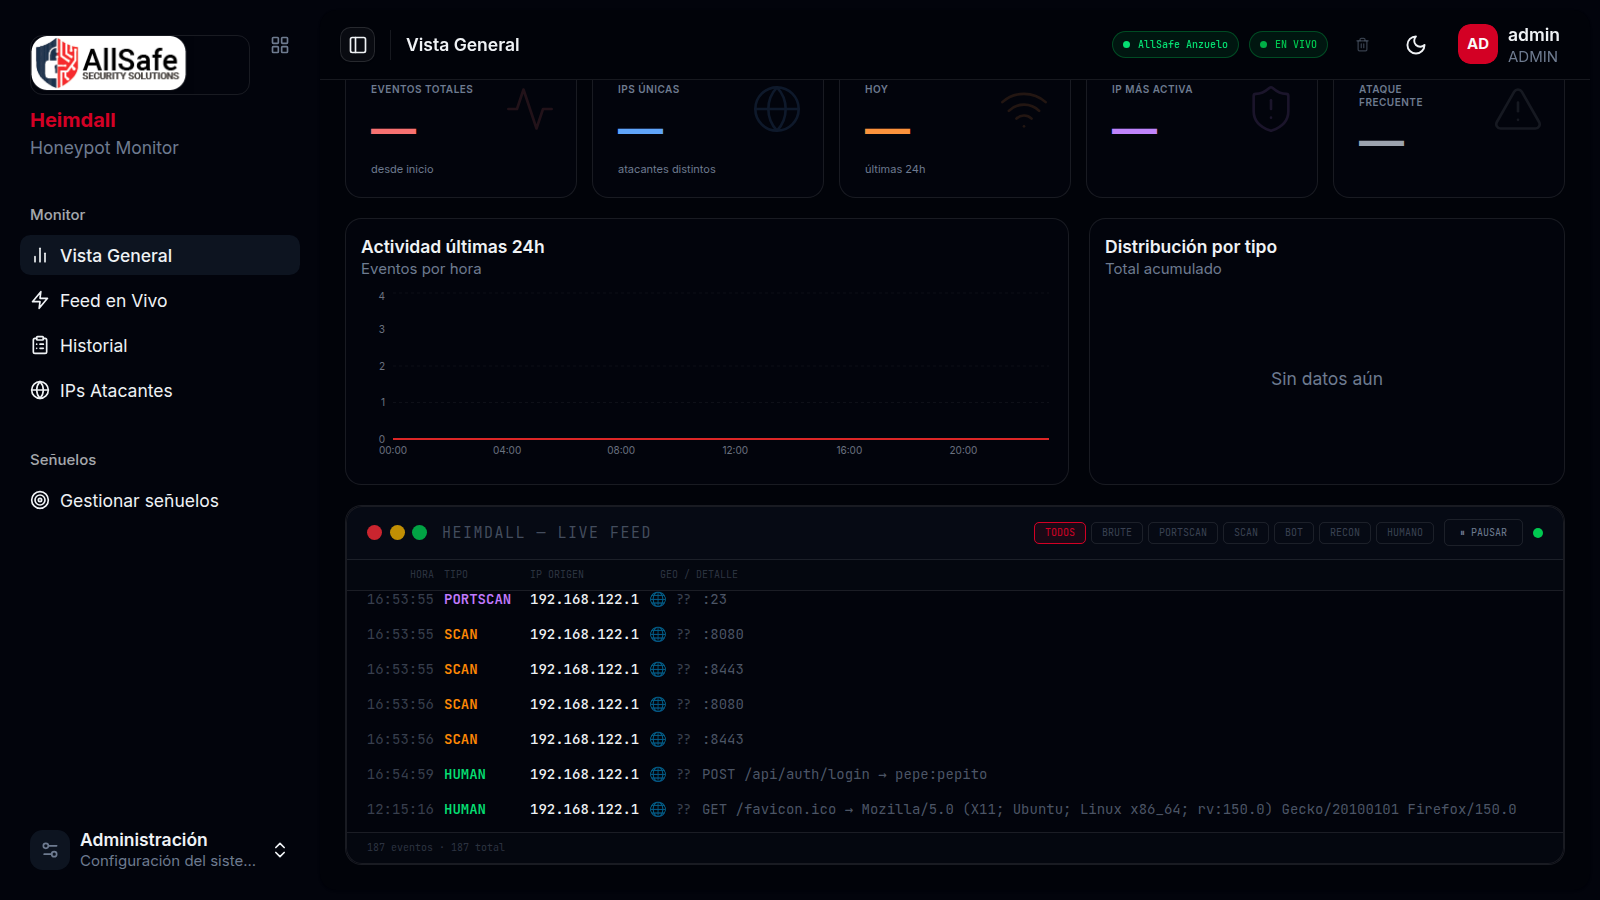
Eventos de segurança ao vivo via WebSocket. IPs atacantes, geolocalizações e tipos de ataque na hora.
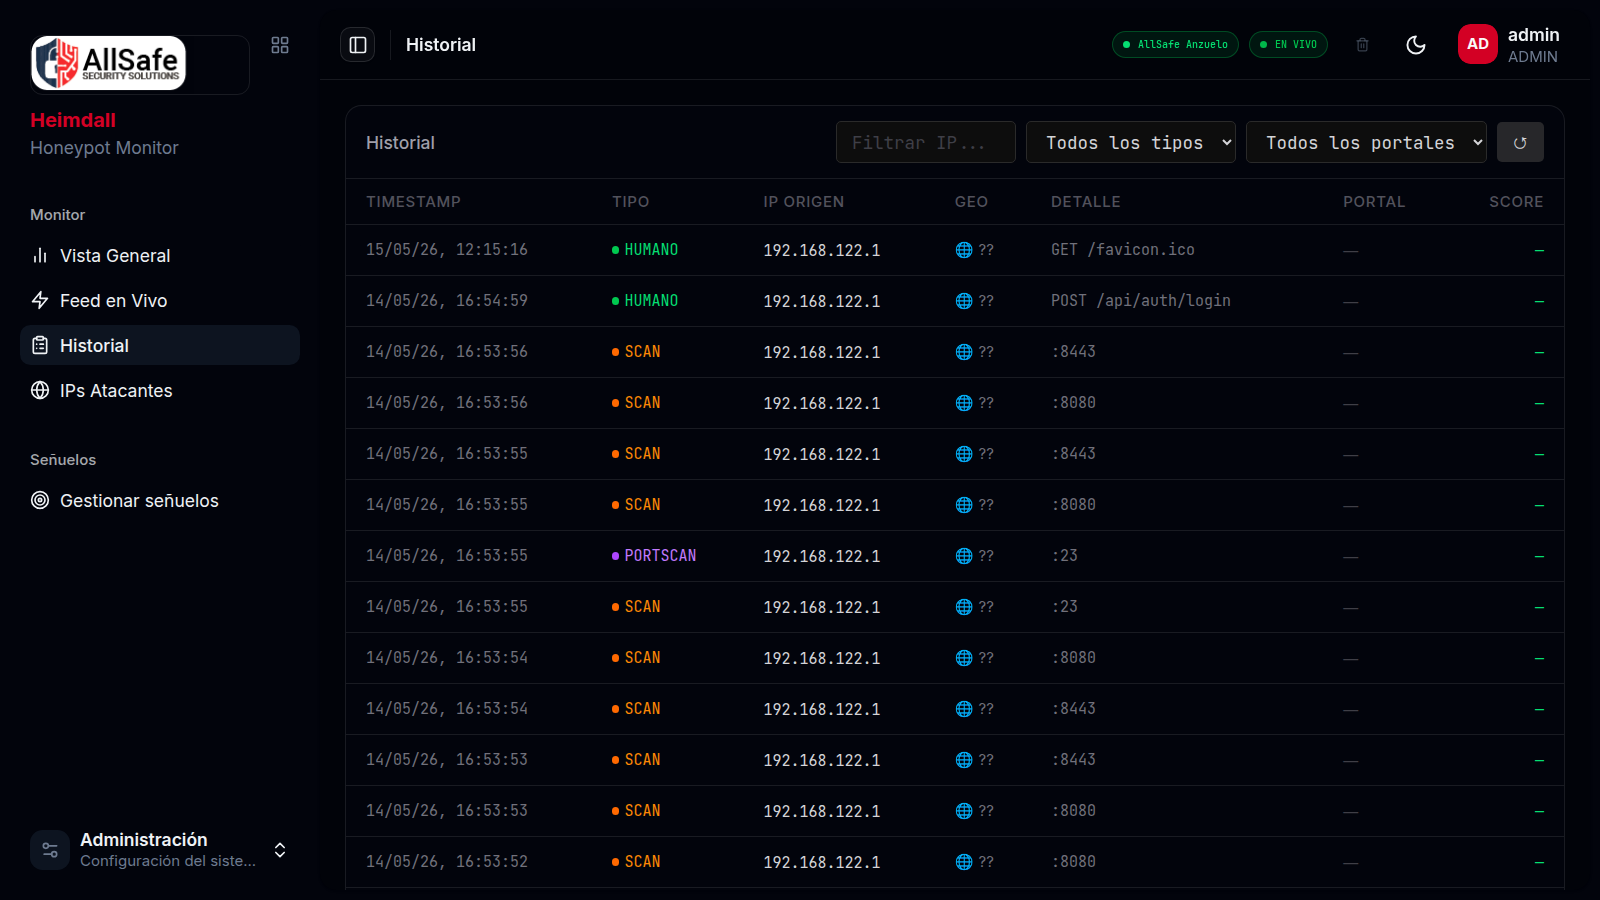
Cada tentativa classificada automaticamente: BRUTE, SCAN, BOT, PORTSCAN, RECON ou HUMAN. Sem ambiguidade.
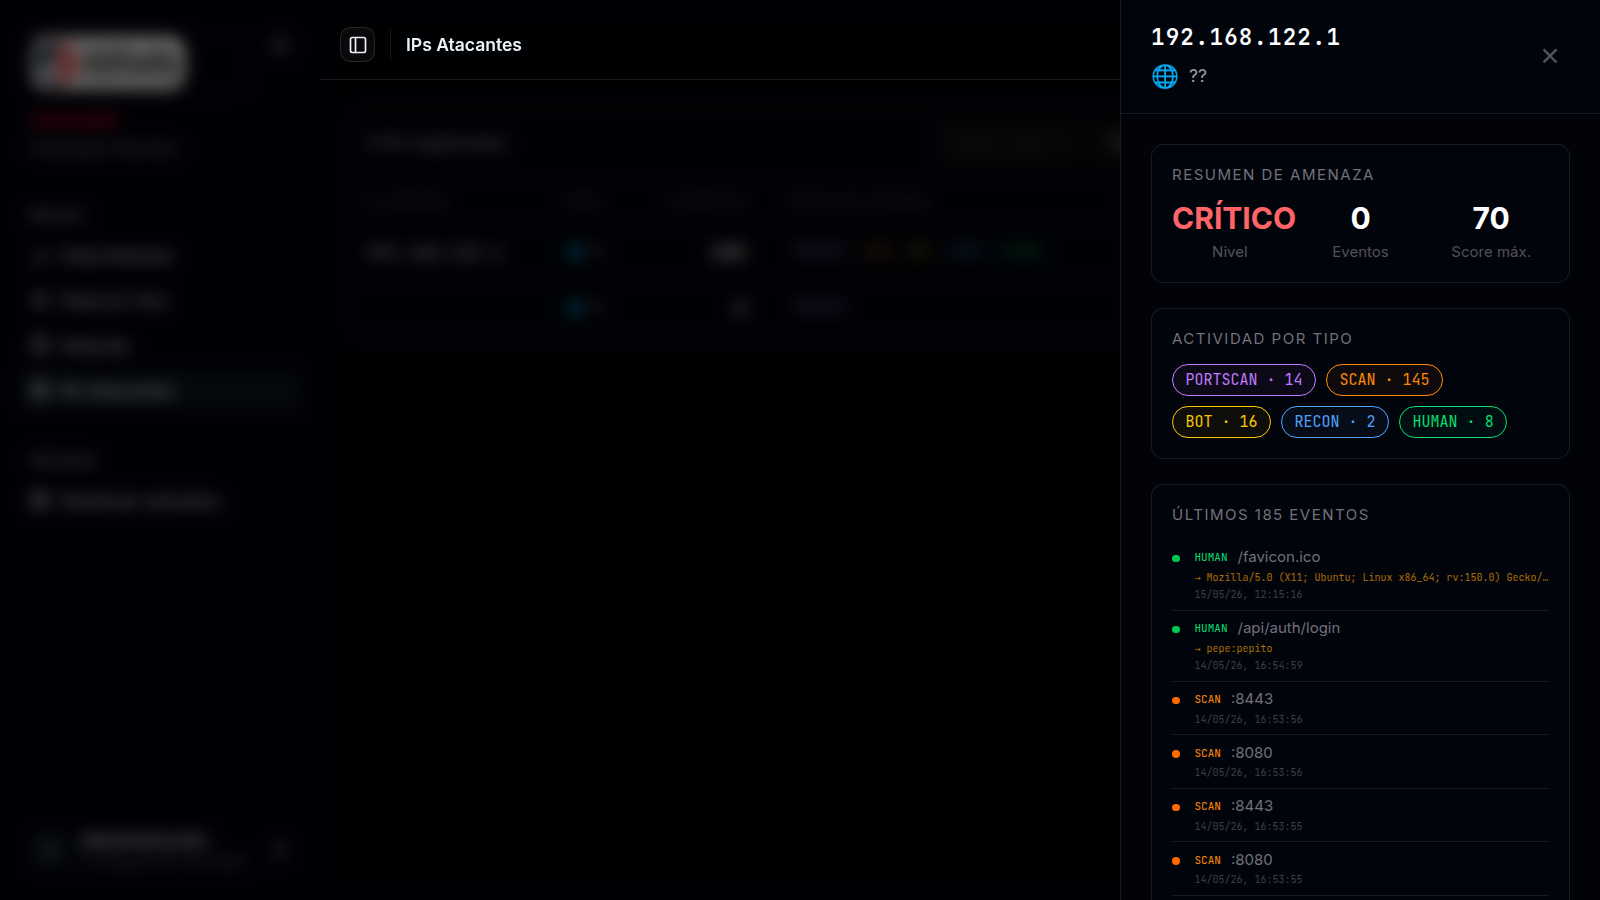
País, ASN e histórico completo de tentativas. Com o tempo você monta um mapa de quem está olhando a sua rede.
“Implantamos o Heimdall no primeiro dia. Nas primeiras 48 horas já tínhamos dados de varreduras ativas que não havíamos detectado com nenhuma outra ferramenta. Não esperávamos resultados tão rápidos.”
– Equipe AllSafe, produção
Nosso compromisso
O Heimdall Community vai continuar gratuito e open source para sempre. Nós o construímos porque os honeypots existentes tinham interfaces de outra época e não tinham o dashboard em tempo real que queríamos ver. Se você também queria isso, está aqui. Se tiver ideias para melhorar as iscas, acrescentar detecções ou integrar com outras ferramentas, os pull requests são bem-vindos.
Quer mais capacidade de detecção?
O Heimdall Pro acrescenta alertas em tempo real por e-mail e webhook, exportação de eventos para SIEM, integração nativa com o Gjallarhorn para correlação automática de IOCs e suporte dedicado da AllSafe.